Lỗ hổng TPM cho phép bẻ khóa mã PIN Windows Hello và BitLocker trong vài ngày
Các nhà nghiên cứu phát hiện cách vượt qua cơ chế khóa bảo vệ của TPM trên máy tính AMD và Intel, rút ngắn thời gian dò mã PIN từ hàng chục năm xuống chỉ còn vài tuần.
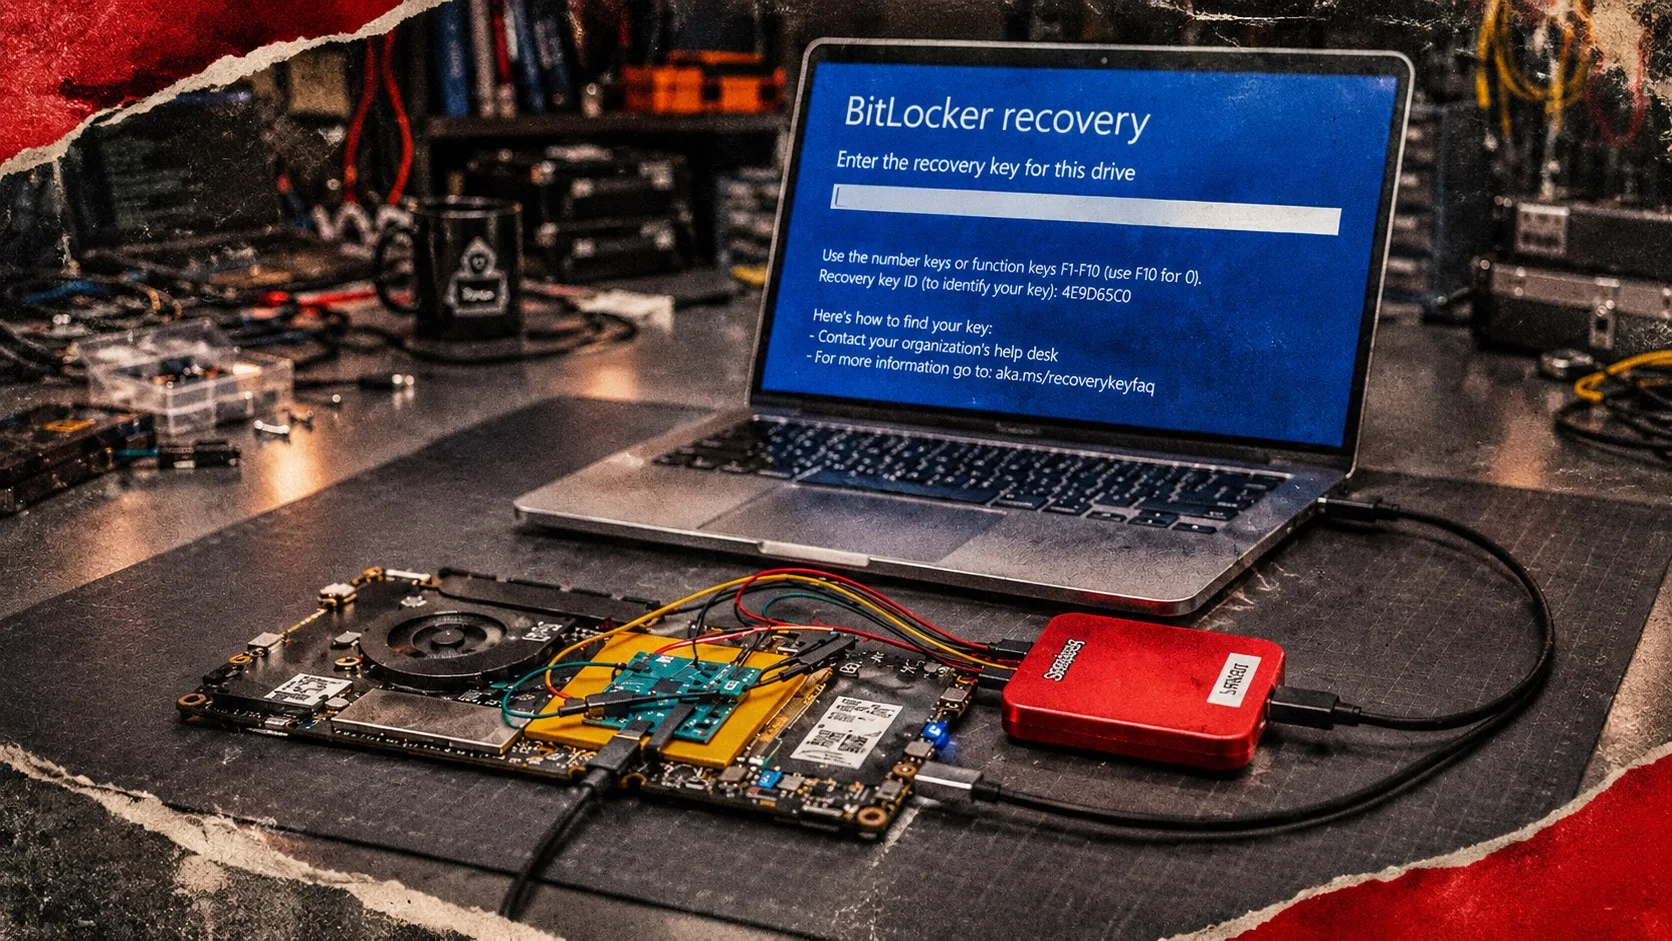
Một nhóm nghiên cứu tại Đại học Kỹ thuật Berlin (Technische Universität Berlin) vừa công bố phương thức tấn công mới nhắm vào mô-đun bảo mật TPM dạng firmware (fTPM). Kỹ thuật này cho phép kẻ tấn công can thiệp vật lý vào phần cứng để xóa bỏ bộ đếm số lần nhập sai, từ đó thoải mái thực hiện tấn công dò mã PIN (brute-force) đối với Windows Hello và BitLocker trên các dòng máy tính chạy chip AMD cùng một số hệ thống Intel.
Thông thường, TPM sẽ áp dụng cơ chế khóa tạm thời khi người dùng nhập sai mã quá số lần quy định. Theo tiêu chuẩn mặc định của Microsoft, hệ thống sẽ khóa TPM sau 32 lần đoán thất bại và chỉ xóa dần một lần lỗi sau mỗi 10 phút. Tuy nhiên, kỹ thuật mới có thể triệt tiêu hoàn toàn thời gian chờ này.
Trong thử nghiệm thực tế, các chuyên gia đã dò thành công mã PIN 4 chữ số của Windows Hello trên một mẫu laptop HP dùng chip AMD Ryzen AI 5 330 chỉ sau 236 lần thử, tương đương 57 phút. Trên máy tính Framework Laptop 13 trang bị chip Intel Core Ultra 5 125H cùng chip nhớ Winbond, mã PIN 6 chữ số của BitLocker cũng bị giải mã sau 236 lần nhập trong vòng chưa đầy 7 phút.
Dựa trên tốc độ ghi nhận được, các nhà nghiên cứu tính toán rằng thời gian xấu nhất để vét cạn mã PIN BitLocker 6 chữ số bị rút ngắn từ 19 năm xuống còn 20 ngày. Tương tự, mã PIN 4 chữ số của Windows Hello có thể bị bẻ khóa tối đa trong 40 giờ thay vì 69 ngày như lý thuyết.
Cơ chế vượt rào bảo vệ của fTPM
Khác với chip TPM rời chuyên dụng, fTPM được tích hợp thẳng vào vi xử lý và không có bộ nhớ bảo mật riêng. Toàn bộ trạng thái hoạt động—bao gồm số lần nhập sai mã—được mã hóa và lưu trữ trực tiếp trên chip nhớ flash của bo mạch chủ.
Nếu kẻ tấn công sao lưu trạng thái này rồi ghi đè bản cũ lên chip sau các lần nhập sai, bộ đếm lỗi sẽ bị đưa về mốc ban đầu. Để ngăn chặn việc đảo ngược dữ liệu, các máy tính hiện đại sử dụng công nghệ RPMC (bộ đếm chỉ tăng) nằm bên trong chip flash.
Tuy nhiên, nhóm nghiên cứu phát hiện hai lỗ hổng lớn trong cơ chế phòng vệ này:
- Lỗi xác thực trên chip AMD: Firmware của vi xử lý AMD không tiến hành xác minh xem giá trị RPMC có thực sự tăng lên hay không. Kẻ tấn công có thể chèn một bo mạch trung gian giữa vi xử lý và chip flash để chặn lệnh cập nhật và giả mạo tín hiệu thành công, khiến máy tính chấp nhận dữ liệu cũ.
- Điểm yếu chập điện áp trên chip Winbond: Các chip flash tích hợp RPMC của Winbond dễ bị tổn thương trước kỹ thuật xung điện áp (voltage glitching). Việc làm sụt nguồn đột ngột trong tích tắc buộc con chip phải để lộ khóa bí mật dùng để ký xác thực giá trị bộ đếm. Sau khi trích xuất được chìa khóa này trong khoảng một giây, thiết bị can thiệp có thể tự tạo bất kỳ giá trị RPMC hợp lệ nào.
Trên hệ thống Intel thử nghiệm, firmware gửi cùng một giá trị đến chip nhớ sau mỗi lần khởi động, khiến khóa bí mật bị rò rỉ vẫn giữ nguyên giá trị sử dụng qua các lần bật máy tiếp theo.
Phạm vi ảnh hưởng và phản hồi từ các hãng công nghệ
Phương thức tấn công đòi hỏi kẻ xấu phải tháo vỏ máy tính, gỡ chip flash để câu dây nối vào thiết bị can thiệp ngoại vi. Dù quy trình này phức tạp và chưa ghi nhận trường hợp khai thác ngoài thực tế, nó vẫn đe dọa các thiết bị bị đánh cắp hoặc rơi vào tay kẻ xấu. Khi chiếm được mã PIN, kẻ tấn công không chỉ truy cập dữ liệu ổ đĩa mà còn có thể chiếm đoạt danh tính số của người dùng tại doanh nghiệp.
AMD đã xác nhận lỗ hổng firmware với mã định danh CVE-2026-43613, đạt điểm CVSS 5.1. Dù cho rằng các vụ tấn công vật lý nằm ngoài mô hình đe dọa tiêu chuẩn, hãng vẫn lên kế hoạch phát hành bản vá lỗi cho các dòng chip Ryzen, Ryzen AI, Threadripper, Athlon và EPYC từ tháng 11 đến tháng 2 năm 2027.
Intel tuyên bố nghiên cứu không chỉ ra lỗ hổng trực tiếp trong linh kiện của hãng, bởi vụ tấn công dựa vào điểm yếu phần cứng của chip Winbond. Hãng sản xuất chip nhớ Winbond hiện đang xem xét thiết kế lại chip nhưng chưa đưa ra lộ trình khắc phục cụ thể.
Về phía Microsoft, hãng đánh giá mức độ nghiêm trọng ở mức trung bình và chưa phát hành bản vá khẩn cấp, nhưng đã bắt đầu thử nghiệm nâng độ dài tối thiểu cho mã PIN cá nhân lên 6 chữ số trong bản dựng thử nghiệm Windows 11 gần đây.
Khuyến nghị dành cho người dùng và quản trị viên
Để giảm thiểu nguy cơ, giải pháp hiệu quả và đơn giản nhất hiện nay là tăng độ dài của chuỗi mã khóa:
- Tăng độ dài mã PIN: Quản trị viên nên nâng cấu hình chính sách yêu cầu tối thiểu 6 đến 8 chữ số cho Windows Hello for Business và BitLocker. Việc tăng thêm 2 chữ số sẽ đẩy thời gian bẻ khóa tối đa từ vài ngày lên hàng chục năm.
- Sử dụng ký tự phức tạp: Kích hoạt tùy chọn cho phép sử dụng thêm chữ cái và ký hiệu đặc biệt cho mã mở khóa BitLocker khi khởi động.
- Cập nhật firmware: Người dùng máy tính chạy vi xử lý AMD cần theo dõi và cài đặt các bản cập nhật BIOS/UEFI từ nhà sản xuất thiết bị ngay khi được phát hành.
- Bảo vệ vật lý: Do vụ tấn công yêu cầu can thiệp sâu vào phần cứng, người dùng nên cẩn trọng kiểm soát thiết bị, tránh để máy tính ở những nơi không an toàn.